找回密码
 立即注册
搜索
2

[安卓软件] PhantomInjector 150$的逆向安卓暴力过签神器!10.6

[复制链接]
79 2
雪儿 2026-10-6 20:44:09 | 显示全部楼层 |阅读模式
6(1).jpg
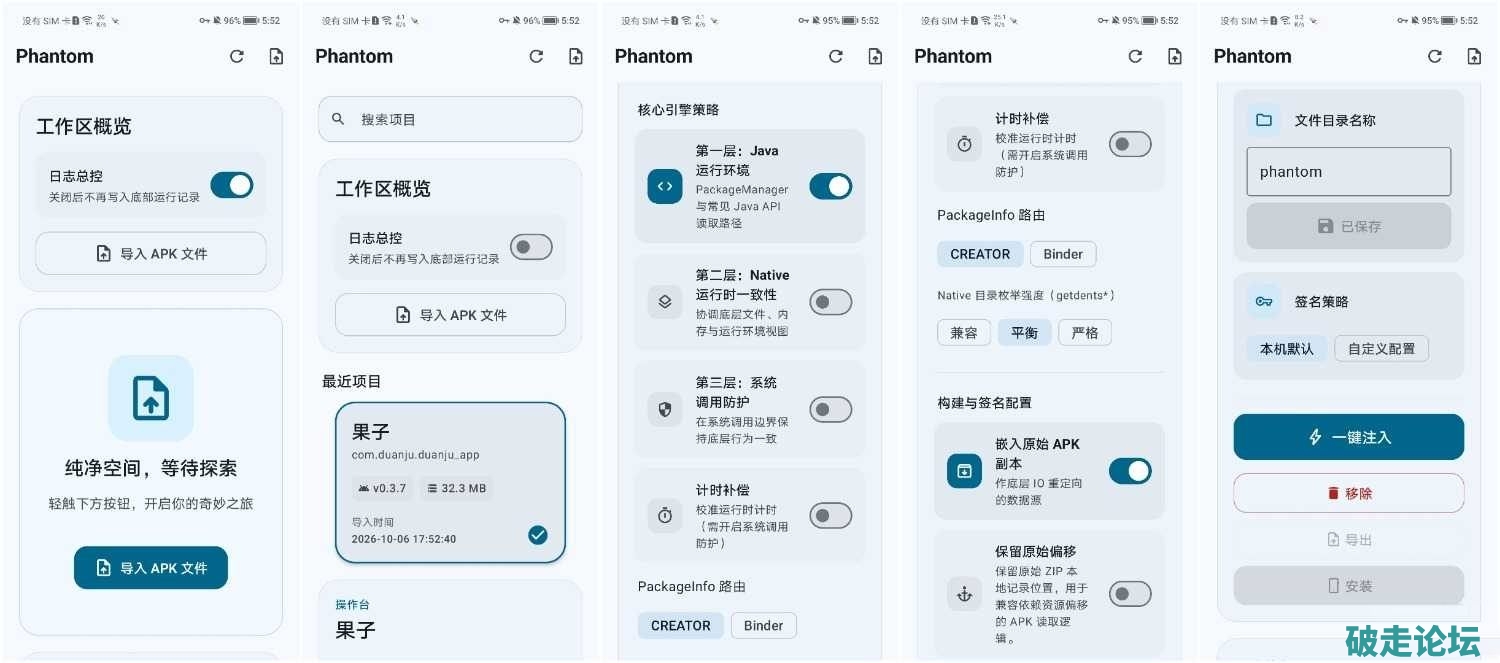
PhantomInjector 是一款基于 Java/Native 层 Hook 与 Seccomp 系统调用拦截的安卓 APK 过签与注入工具。
原版收费较高,本次针对其 3.5.0 版本进行了逆向分析修改,并附带了 1.5.0 和 2.0.0 的历史版本。

【资源包含】
· PhantomInjector_3.5.0.apk(界面激活修改版)
· PhantomInjector_2.0.0.apk(历史版本)
· PhantomInjector_1.5.0.apk(历史版本)
· PhantomInjector破解分析.md(详细分析文档)

【修改部位与具体方法】
1. 最初尝试修改 u3l() 的返回值绕过激活,但发现该入口在真实流程中并无调用,弹窗依旧存在。
2. 最终修改了 x3KV(Context)、ykY(Context, String) 以及 m3t() 方法,成功实现界面层的激活解锁,弹窗消失,可进入功能页。
3. 跳过了 payload 的 RSA 验签与摘要比对,消除了强力弹窗拦截,保证了主界面的正常使用。

【底层技术卡点分析】
底层功能报错的原因并非简单的校验逻辑未清理干净,而是 payload.bin 的解密密钥与正版许可证强绑定,静态改包无法伪造。
· 密钥派生链路:激活码 -> 种子 -> 别名 phantom.payload.v4.<hex> -> AndroidKeyStore/PKCS12 私钥 -> HMAC-SHA256 生成 AES 密钥。
· 解密机制:魔数 PXS3 -> RSA 验签 -> SHA256 比对 -> AES-256-GCM 解密 -> 校验明文头 dex\n。
· 报错原因:payload.bin(96,456 字节)内包含 dex 载荷,且带有 AES-256-GCM 认证标签。在未解开密钥时,getKey() 返回 null,导致底层功能无法加载。

目前版本在界面层成功解锁,启动弹窗已消失,许可密钥输入框不再强制出现,可以正常进入功能页并导入 APK 文件。
遗留卡点:底层核心功能仍不可用,报错点在于 payload.bin 的解密机制,静态改包无法伪造密钥,功能层调用时依然会报错。

【下载链接】
游客,如果您要查看本帖隐藏内容请回复


有事请点发送消息私信我!有事请点发送消息私信我!有事请点发送消息私信我!
回复帖子不一定看的来,请点发送消息私信我!
清少纳言 2026-10-7 02:36:19 来自手机 | 显示全部楼层
听君一席话,省我十本书!
逸禄 2026-10-9 03:21:16 来自手机 | 显示全部楼层
俺从不写错字,但俺写通假字!
快捷回复: 换一换
    您需要登录后才可以回帖 登录 | 立即注册

    本版积分规则

    手机版|破走论坛

    本站资源来自互联网用户收集发布,如有侵权请邮件与我们联系处理:pozou@qq.com

    Copyright © 2018-2026 破走论坛. Powered by 破走论坛!